
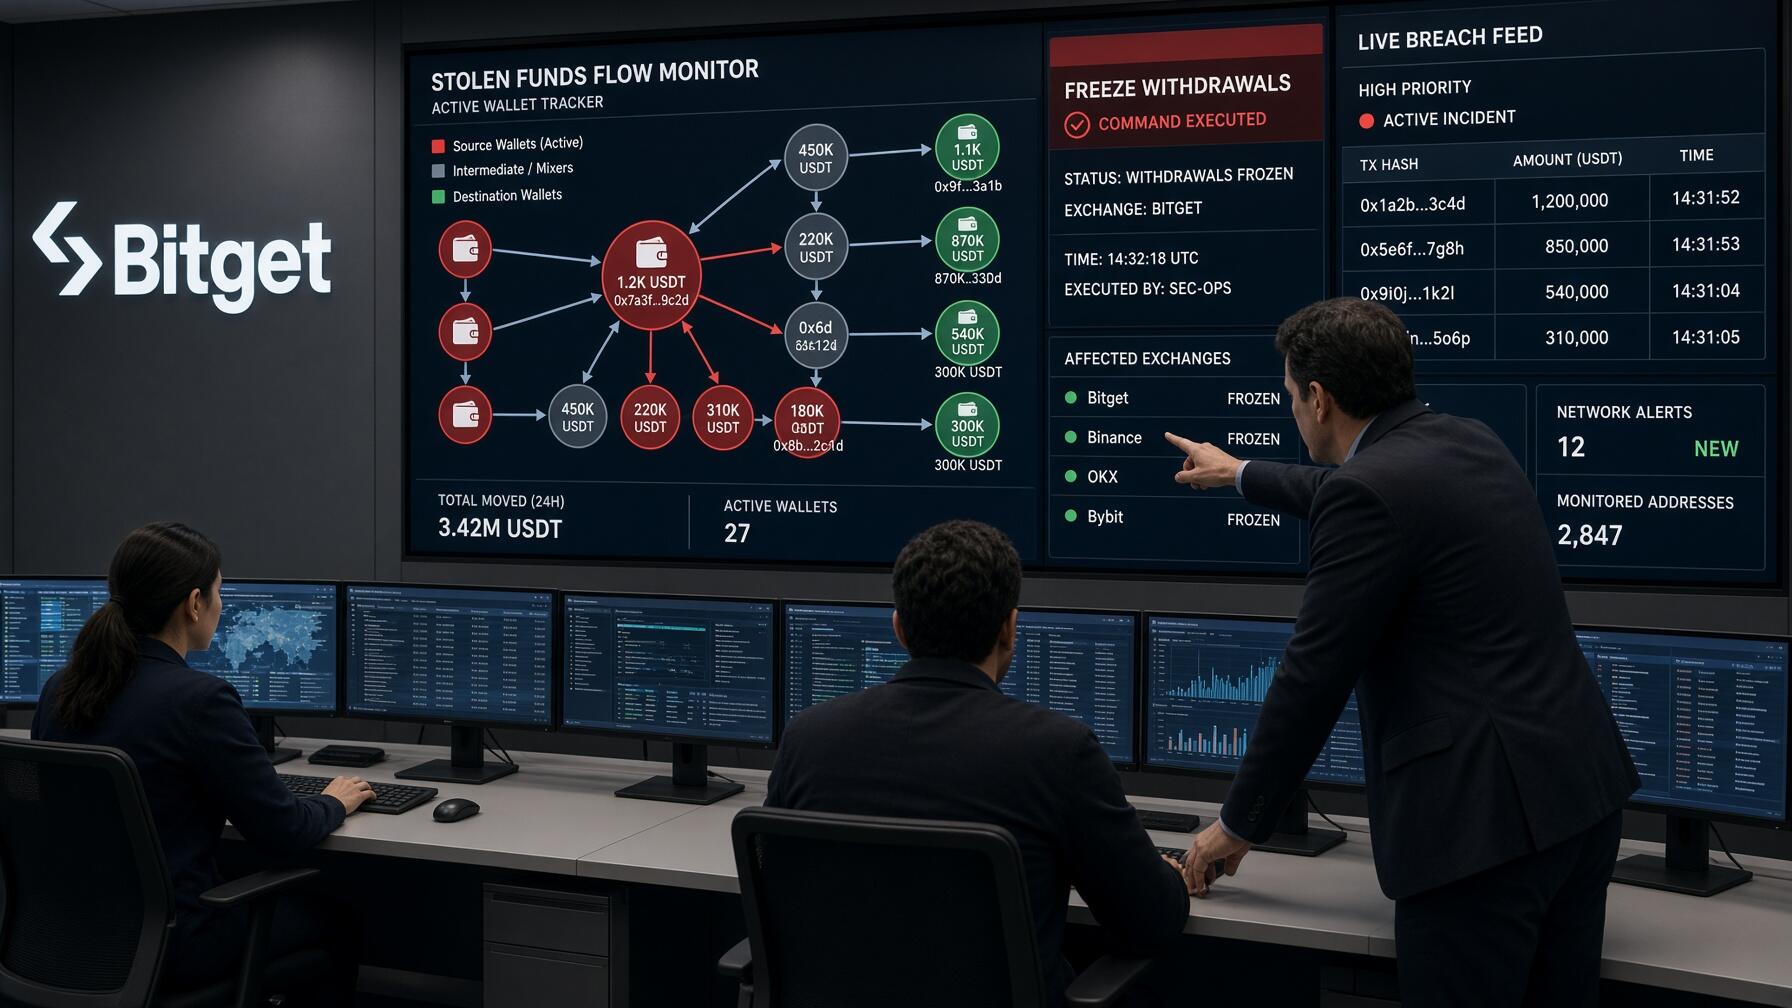
Bitget sufre un hackeo de 351 millones de dólares y congela los retiros mientras inicia una investigación
Bitget suspende retiros tras un hackeo de 351 millones de dólares. El fondo de contingencia exige verificar la seguridad de la cuenta.
El misterioso movimiento de fondos en billeteras corporativas de Bitget encontró confirmación oficial este jueves. La fundadora de la plataforma, Gracy Chen, reveló que la empresa sufrió transferencias no autorizadas en su infraestructura de custodia caliente y tibia, acumulando pérdidas valoradas en 351,6 millones de dólares.
La confirmación corporativa surgió después de que investigadores de seguridad detectaran salidas de capital inusuales a través de múltiples cadenas de bloques. Los cálculos preliminares situaban las transferencias sospechosas en 174 millones de dólares, elevándose posteriormente hasta 183 millones antes de que la empresa admitiera que el monto real duplicaba esa cifra.
A través de un comunicado oficial, Chen detalló que los sistemas de vigilancia interna identificaron las fugas a las 18:31 UTC del 24 de septiembre. Frente a la intrusión, los especialistas de ciberseguridad activaron los protocolos de emergencia "inmediatamente" para contener la filtración de activos digitales.
La directiva enfatizó que las cámaras frías de almacenamiento fuera de línea permanecen intactas y fuera de peligro. El ataque vulneró únicamente capas operativas secundarias dentro de su arquitectura de seguridad de tres niveles, motivando la suspensión temporal de los retiros mientras las operaciones comerciales y depósitos continúan funcionando.
Para tranquilizar a los clientes, Chen subrayó que el Fondo de Protección al Usuario cuenta con más de 464 millones de dólares en reservas. Dicho respaldo financierocubre la totalidad del impacto sufrido, garantizando que los balances de las cuentas personales permanezcan correctos y los fondos de los usuarios protegidos.
Ese despliegue de emergencia permitió rastrear y congelar las direcciones asociadas al atacante en cuestión de minutos. La compañía notificó formalmente a las fuerzas policiales y a equipos forenses especializados para rastrear el destino del dinero sustraído a través de los exploradores públicos de la cadena de bloques.
Horas antes de la confirmación corporativa, las firmas de ciberseguridad Hacken y PeckShield alertaron a la comunidad sobre transferencias anómalas en billeteras vinculadas al negocio. Aunque en ese momento existían dudas sobre si se trataba de movimientos internos rutinarios, los análisis externos confirmaron el robo financiero masivo.
Por ahora, el vector técnico de entrada permanece bajo estricta investigación sin que la directiva formule especulaciones públicas. Chen prometió actualizaciones periódicas a través de canales institucionales y anunció un informe forense detallado en un plazo de 24 horas para explicar la causa raíz de la intrusión.
Mientras los retiros permanecen pausados para proteger la liquidez remanente, los auditores reconstruyen el recorrido de los fondos sustraídos. El incidente figura entre los mayores robos informáticos de 2026, poniendo a prueba la efectividad real de los fondos privados de compensación ante ataques sofisticados en el mercado cripto.
La plataforma Bitget sufrió transferencias no autorizadas por 351,6 millones de dólares en su infraestructura de custodia caliente y tibia, por lo que el impacto real duplicó las estimaciones preliminares de los analistas. Por consiguiente, la compañía suspendió temporalmente los retiros de capital para contener la fuga de activos, a pesar de que sus cámaras frigoríficas de almacenamiento fuera de línea permanecen intactas y fuera de peligro.
Los fondos de los clientes están plenamente garantizados, debido a que el Fondo de Protección al Usuario retiene más de 464 millones de dólares en reservas líquidas de contingencia. Asimismo, este respaldo financiero supera con holgura la totalidad del saldo sustraído, por lo cual las operaciones comerciales y los depósitos continuaron funcionando con normalidad.
Equipos forenses y autoridades policiales rastrearon las transacciones a través de exploradores públicos, logrando de este modo congelar las direcciones asociadas al atacante en cuestión de minutos. En consecuencia, la directiva confirmó que publicará un informe técnico forense en un plazo de 24 horas, puesto que la causa raíz del fallo informático continúa bajo estricta investigación interna.
Más de Nacionales

El pacto de silencio de Luciana Salazar y Martín Redrado que salió a la luz: "Se paga en dólares"

Secuestro de drogas, violencia de género y arrestos: el balance semanal de la Policía

Manu La Serna avanzó a la final de singles y aseguró otra medalla para Argentina en los Juegos Suramericanos
